Sikkerhetsfeil i Hudd-applikasjon rammet utsatte og sårbare
Fredag oppdaget S&P en sikkerhetsfeil hvor brukere i lukkede grupper på Hudd var eksponert offentlig i applikasjonen. Alle brukere fikk tilgang til medlemmenes navn og poststed, noe som rammer medlemmer i sårbare og utsatte grupper.
5. september 2026
Bilde fra Hudd-applikasjon
Artikkelserie om Hudd
ARTIKKEL 1 | ARTIKKEL 2 | ARTIKKEL 3 | ARTIKKEL 4 | ARTIKKEL 5
Vipps-påloggingen gir ikke automatisk personvern
Hudd ble lansert i november 2024 og skulle bli et trygt norsk alternativ til internasjonale sosiale medier som X og Facebook. Hudd benytter Vipps/BankID for pålogging og profilerer seg med at applikasjonen kun består av virkelige mennesker. Men ingen er trygge, til tross for Vipps, dersom man er registrert i en applikasjon som ikke er trygg.
Personverns-funksjonaliteter i Hudd
Hudd benytter også påloggingen via Vipps til registrering av nye brukere. I henhold til personvern-erklæringen laster de automatisk inn navn, fødselsdato, adresse, telefonnummer og e-postadresse.
Brukeren kan i profil-innstillinger velge at noen personopplysninger skal skjules. Men brukeren kan ikke velge bort navnet, eller benytte et fiktivt navn. Videre kan man ikke velge bort poststed med mindre man er registrert med hemmelig adresse i folkeregisteret.
Visning av navn og poststed i Hudd
Brukerens profil, som benyttes gjennomgående i applikasjonen, består av navn, bilde om man har, og poststed. Ettersom Hudd har en nabolags-profil har bosted vært sentral i utviklingen av applikasjonen.
Gruppe-funksjonalitet
Brukere kan knytte seg til grupper som andre brukere har opprettet. I følge Hudds egne hjemmesider er det mer enn 18 000 grupper i Hudd. S&P har tidligere hatt en debatt-gruppe på Hudd med 8600 medlemmer, den er nå slettet av flere årsaker. Les S&Ps vurdering av Hudd her.
Dersom man klikker på en lukket gruppe man selv ikke er medlem av, vil man møte et skilt som sier “Denne gruppen er stengt” - se tilfeldig valgt gruppe under.
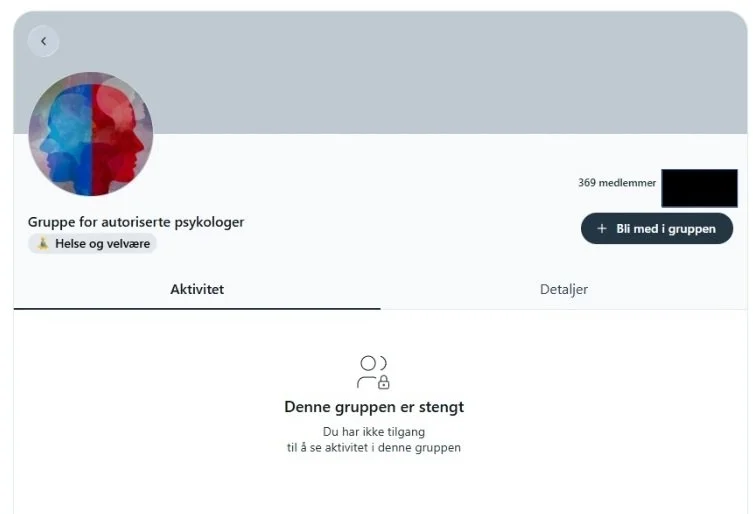
Hudd viste lukkede gruppers medlemsliste
I går oppdaget S&P ved en tilfeldighet at medlemslisten for lukkede grupper lå åpent i Hudd. Dersom man klikket på medlemstallet ble listen eksponert, du finner eksempel fra gruppen som først ble oppdaget i kilde nederst.
Etter å ha klikket seg gjennom svært mange grupper fant S&P at det antagelig gjaldt alle lukkede grupper på Hudd, og ikke minst at mange av disse er utsatt og sårbare. Etter den oppdagelsen ble det sendt melding til Hudd og Datatilsynet umiddelbart.
Sårbare medlemmer ble eksponert
Situasjonen er alvorlig fordi medlemmer i sårbare grupper ble vist med navn og poststed. For å nevne noen gjelder det grupper om tro, om sykdom, om rus, om legning. Også en niende klasse er blant gruppene som S&P har dokumentert. Dokumentasjonen S&P har samlet blir oversendt til Datatilsynet.
Hudd har drøyt 220 000 brukere og 18 000 grupper, dette ifølge egen nettside, det gir grunn til å tro at mange er rammet.
Hudd bekrefter feilen, men beklager ikke
I e-post til S&P i dag, kl: 12:35, har Hudd bekreftet at feilen ble rettet sent i går kveld, men opplyser ikke hvor lenge medlemslistene lå offentlig i applikasjonen før S&P hadde meldt feilen fire timer tidligere. Videre sier Hudd at feilen kun gjaldt enkelte lukkede grupper, men dette samsvarer ikke med det S&P erfarer.
Det fremstår ikke som Hudd har varslet de det gjelder etter hendelsen, det heter i e-posten; «Vi følger våre ordinære rutiner for håndtering av personvernshendelser og vil naturligvis oppfylle våre forpliktelser overfor Datatilsynet og eventuelt berørte brukere dersom vilkårene for dette er oppfylt.»
I Personvernforordningen artikkel 34 står det beskrevet at behandlingsansvarlig (Hudd) skal varsle den enkelte uten ugrunnet opphold når et sikkerhetsbrudd sannsynligvis medfører høy risiko for vedkommendes rettigheter og friheter.
Hudd tilbyr ingen beklagelse til de som er rammet i den nevnte e-posten.
Sendte tredjeparts produktreklame
Dette er ikke første gang Hudd har sviktet i forhold til sine personvern-forpliktelser. Tidligere denne uken sendte selskapet ut problematisk tredjeparts reklame til sine brukere, uten å innhente samtykke på forhånd og uten å sikre at innholdet var innenfor markedsføringsloven. Forholdet ble påpekt av S&P tidligere denne uken, og det ble erkjent som en feil av Hudd. Les mer om den saken her.
Personvern-risiko
Når dette blir publisert har Hudd fortsatt ikke, på generelt grunnlag, meldt om sikkerhetsfeilen til de 220 000 brukerne i applikasjonen. Dermed er brukerne uopplyst om at selskapet har en sikkerhetsbrist, og blir dermed fratatt informasjon som er nødvendig for å vurdere personverns-risiko ved bruk av applikasjonen.
Selskapets håndtering av personvern-forpliktelsene virker lite betryggende.
Oppdatert 7. september 2026
Hudd har i en ny e-post til S&P informert om at saken gjaldt gruppetypen Offentlig og Lukket, og at det er tilsiktet at medlemslisten skal være offentlig. Imidlertid ble medlemslisten stengt fredag kveld og er fortsatt stengt når S&P undersøker. Dette betyr at medlemslistene i grupper med denne innstillingen, også utsatte og sårbare grupper, har vært offentlige i Hudd helt fram til fredag.
Sett i lys av at dette er en sensitiv sak, er S&P varsom med å dele dokumentasjonen på det nevnte offentlig. Som nevnt over, sendes dokumentasjonen til Datatilsynet som er rette instans.
HAR DU TIPS?
Har du tips i denne saken, eller andre saker om Hudd?
Alle tips blir behandlet konfidensielt
Send en e-post til post@samfunnogpolitikk.no
ARTIKKELSERIE OM HUDD
Sikkerhetsfeil i Hudd-applikasjon rammet svake og utsatte
KILDER
Samfunn og Politikk
Sladdet medlemsliste fra HuddGDPR
Artikkel 3Lovdata
PersonopplysningslovenDatatilsynet
Avvikshåndtering
utforsk kategorierInnhold på Samfunn og Politikk er basert på pålitelige kilder og faktiske hendelser, og gir et nyhetsorientert perspektiv på aktuelle saker. Les mer om S&P her.